Grand Theft Auto VI Hype Check


Ανάμεσα στον Μάρτιο και τον Ιούνιο του 2026, η ισραηλινή εταιρεία Discover-Tech έκανε προσφορές για περίπου 3,77 δισεκατομμύρια διαφημιστικές εμφανίσεις και κέρδισε τις 442 εκατομμύρια. Τα στοιχεία προέρχονται από το Citizen Lab, το εργαστήριο του Πανεπιστημίου του Τορόντο που στις 15 Οκτωβρίου δημοσίευσε την πρώτη δημόσια τεχνική επιβεβαίωση ότι spyware μπορεί να φτάσει σε μια συσκευή μέσα από στοχευμένη διαφήμιση, χωρίς ούτε ένα κλικ. Οι ερευνητές ονομάζουν την τεχνική AdFection. Μία από τις περιπτώσεις που τεκμηριώνουν αφορά το Al Jazeera, όπου τουλάχιστον 45 υπολογιστές με Windows στοχοποιήθηκαν το 2024 και το 2025 με το spyware της Candiru.
Μια διαφήμιση που ξέρει ποιον έχει απέναντί της
Κάθε φορά που ανοίγετε μια εφαρμογή ή μια ιστοσελίδα με διαφημίσεις, στο παρασκήνιο τρέχει μια δημοπρασία. Μέσα σε λιγότερο από ένα δευτερόλεπτο, η συσκευή σας στέλνει ένα αίτημα με στοιχεία όπως το διαφημιστικό της αναγνωριστικό, τη διεύθυνση IP και συχνά την τοποθεσία, οι διαφημιστές κάνουν τις προσφορές τους και ο νικητής εμφανίζει το βίντεο ή την εικόνα του. Το σύστημα αυτό, το real-time bidding, στήθηκε ώστε ένας διαφημιστής να μπορεί να στοχεύσει έναν συγκεκριμένο άνθρωπο και όχι ένα ευρύ κοινό. Και μια διαφήμιση δεν είναι μόνο εικόνα, αφού μπορεί να κουβαλά κώδικα που τρέχει μέσα στην εφαρμογή ή τον browser για όσο εμφανίζεται.
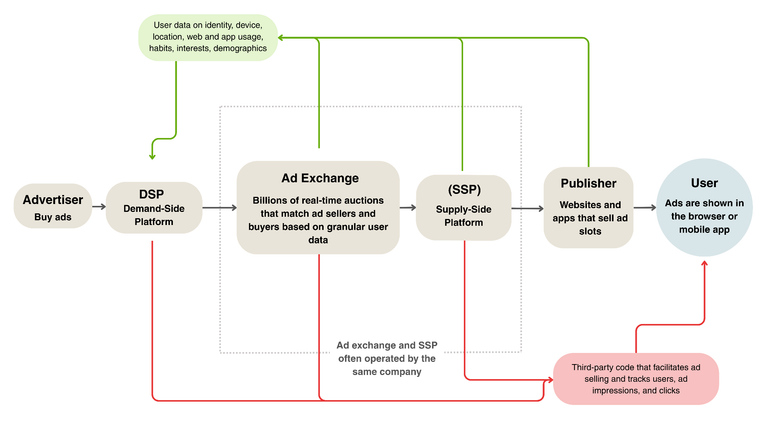
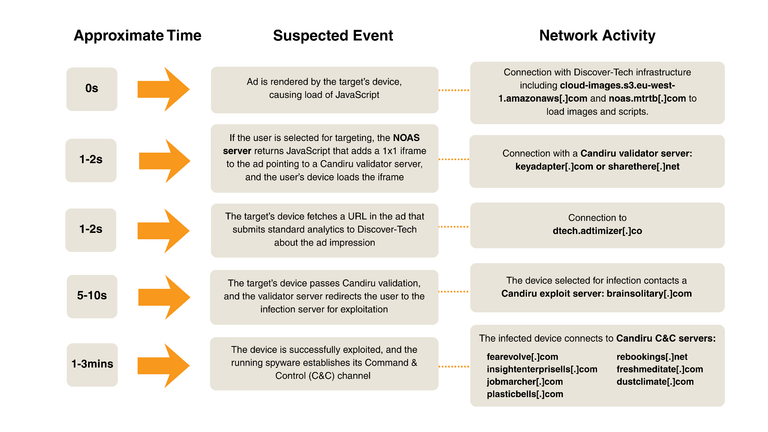
Αυτά τα δύο χαρακτηριστικά αξιοποιούσε η Discover-Tech. Πολλές από τις διαφημίσεις της περιείχαν ένα script που, μόλις η διαφήμιση εμφανιζόταν, επικοινωνούσε με έναν δικό της διακομιστή, τον οποίο η ίδια αποκαλεί NOAS, και του έστελνε το αναγνωριστικό της συσκευής. Ο διακομιστής αποφάσιζε, με βάση το αναγνωριστικό και τη διεύθυνση IP, αν ο χρήστης ήταν στόχος. Αν όχι, απαντούσε με ένα κενό αρχείο των μηδέν byte. Αν ναι, επέστρεφε κώδικα JavaScript, και από εκεί μπορούσε να ξεκινήσει η μόλυνση. Το κρίσιμο σημείο, όπως το περιγράφει το Citizen Lab, είναι ότι η εταιρεία δεν χρειαζόταν να δώσει κακόβουλο κώδικα, ούτε καν σύνδεσμο προς αυτόν, στις πλατφόρμες που μετέφεραν τη διαφήμιση. Όποιος την έλεγχε έβλεπε μια αθώα διαφήμιση.
Στην περίπτωση του Al Jazeera, τα network logs που παρέδωσε η ίδια έδειξαν την ίδια αλυσίδα ξανά και ξανά. Πρώτα ερχόταν επαφή με τομείς της Discover-Tech, δηλαδή μια εμφάνιση διαφήμισης, μετά σύνδεση με διακομιστή επικύρωσης της Candiru, που ελέγχει τη συσκευή πριν από τη μόλυνση, και στο τέλος επικοινωνία με διακομιστή ελέγχου του spyware. Ένα δείγμα από μολυσμένη συσκευή οδήγησε τους ερευνητές στο συμπέρασμα, με υψηλή βεβαιότητα, ότι πρόκειται για νεότερη έκδοση της αλυσίδας της Candiru που είχαν καταγράψει το 2021. Το Al Jazeera καταδίκασε τις επιθέσεις εναντίον μελών του προσωπικού της και ανέφερε ότι η συνεργασία της με το Citizen Lab βοήθησε να επαληθευτούν και να καταγραφούν δημόσια. Το Citizen Lab δεν μπορεί προς το παρόν να αποδώσει τις επιθέσεις σε συγκεκριμένο φορέα.
Η εταιρεία που περνούσε τους ελέγχους
Η Discover-Tech παρουσιαζόταν ως κανονική εταιρεία διαφημιστικής τεχνολογίας. Ιδρύθηκε τον Μάρτιο του 2020 και από το 2020 μέχρι το 2026 εμφανιζόταν στις λίστες «πιστοποιημένων» και «εγκεκριμένων» προμηθευτών της Google και της IAB Europe, του ευρωπαϊκού φορέα της διαφημιστικής βιομηχανίας. Το Citizen Lab σημειώνει ότι αξιοποιούσε ακόμη και το πλαίσιο συγκατάθεσης GDPR της IAB Europe για να στοχεύει χρήστες στην Ευρωπαϊκή Ένωση. Η πλατφόρμα της, το Controlium, ήταν ένα πάνελ ελέγχου όπου ο πελάτης διάλεγε τον στόχο του με διαφημιστικό αναγνωριστικό, cookie ή διεύθυνση IP, ενώ ο διαχειριστής μπορούσε να περιορίσει σε ποιες χώρες και ποιες εφαρμογές επιτρέπεται να δράσει κάθε πελάτης, όπως σε οποιοδήποτε εμπορικό εργαλείο με άδεια χρήσης.
Οι δεσμοί με τον κόσμο του spyware ήταν ορατοί σε δημόσια εταιρικά αρχεία. Στο διοικητικό συμβούλιο συμμετείχε μέχρι τον Ιανουάριο του 2025 ο Eric Banoun, συνιδρυτής της Circles, που το Citizen Lab περιγράφει ως στενό συνεργάτη της NSO Group, και της Senpai Technologies, που ανήκει στην κοινοπραξία Intellexa. Μέχρι τον Μάρτιο του 2026, ανάμεσα στους μετόχους βρισκόταν μια εταιρεία των Βρετανικών Παρθένων Νήσων, στην οποία, σύμφωνα με το Haaretz, διευθύντρια ήταν η Sara Hamou. Το όνομα θα θυμίζει κάτι στο ελληνικό κοινό, γιατί ελληνικό δικαστήριο την καταδίκασε σε οκτώ χρόνια φυλάκιση, με την έφεση να εκκρεμεί, για τον ρόλο της στο σκάνδαλο των υποκλοπών με το Predator.
Η Candiru, από την πλευρά της, δεν είναι άγνωστη. Το 2021 το Citizen Lab και η Microsoft την ταύτισαν με το spyware DevilsTongue, που είχε χρησιμοποιηθεί εναντίον τουλάχιστον 100 θυμάτων, ανάμεσά τους δημοσιογράφοι και ακτιβιστές, και τον Νοέμβριο του ίδιου έτους το αμερικανικό υπουργείο Εμπορίου την έβαλε στη λίστα εξαγωγικών περιορισμών (Entity List), μαζί με την NSO Group. Η Integrity Labs, η επωνυμία με την οποία εμφανίζεται πλέον, συνδέεται πιθανώς, σύμφωνα με την Recorded Future, με την εξαγορά των περιουσιακών στοιχείων της Candiru από την αμερικανική Integrity Partners.
Όποιος κοιτούσε τα βιβλία της Discover-Tech θα έβρισκε επιπλέον μια παράξενη εικόνα. Οι διαφημιστές της ήταν σχεδόν όλοι δικές της ή συνδεδεμένες εταιρείες, οι διαφημίσεις με το όνομα της AliExpress ήταν μια γενική εικόνα με τη λέξη «SALE» (το Citizen Lab δεν βρήκε στοιχεία ότι η AliExpress τις αγόρασε), και τα πεδία για μετατροπές, δηλαδή αγορές ή εγκαταστάσεις, έμεναν στο μηδέν. Σε τέσσερις μήνες το MyDSP, η διαφημιστική πλατφόρμα της εταιρείας, ξόδεψε περίπου 109.000 δολάρια για να εμφανίσει διαφημίσεις που δεν φαίνεται να πουλούσαν τίποτα.
Τα παιχνίδια στη δημοπρασία
Η κλίμακα φαίνεται από δύο βάσεις δεδομένων της ίδιας της Discover-Tech που ήταν ανοιχτές σε οποιονδήποτε και έκλεισαν τον Αύγουστο. Από αυτές προκύπτει ότι περίπου 719 εκατομμύρια προσφορές της, σχεδόν μία στις πέντε, αφορούσαν διαφημίσεις με το script που οδηγεί στον διακομιστή NOAS. Οι διαφημίσεις αυτές εμφανίστηκαν σε 75.373 εφαρμογές Android και iOS και σε 120.768 ιστοσελίδες. Στις εφαρμογές συγκαταλέγονται το MX Player, το Viber, το Truecaller και το Duolingo, καθώς και ένας μεγάλος αριθμός παιχνιδιών, με παραδείγματα όπως το Bubble Shooter και το Ludo STAR.
Η μόλυνση που τεκμηριώθηκε αφορά υπολογιστές με Windows και όχι κινητά, και η παρουσία των διαφημίσεων σε αυτές τις εφαρμογές δεν σημαίνει ότι ήταν επικίνδυνες ή ότι οι developers γνώριζαν τι περνούσε από τον χώρο τους. Ένα free-to-play παιχνίδι που ενσωματώνει διαφημίσεις νοικιάζει στην ουσία ένα κομμάτι της οθόνης του, και ό,τι κερδίσει τη δημοπρασία εμφανίζεται εκεί. Ο developer σπάνια μπορεί να ελέγξει ποιος αγοράζει τη θέση και τι κώδικα κουβαλά η διαφήμιση, και αυτό ακριβώς είναι το πρόβλημα.
Η γεωγραφία των προσφορών είναι εξίσου αποκαλυπτική. Σε απόλυτους αριθμούς προηγείται η Υεμένη, με πάνω από 457 εκατομμύρια, και ακολουθούν το Πακιστάν και το Μαυροβούνιο, που σε αναλογία με τον πληθυσμό του έρχεται πρώτο με διαφορά. Στα δεδομένα βρέθηκαν εμφανίσεις σε δίκτυα του ΝΑΤΟ και του ΟΗΕ, του Ευρωπαϊκού Κοινοβουλίου, της Ευρωπαϊκής Επιτροπής και του Συμβουλίου της ΕΕ, καθώς και σε κυβερνητικά δίκτυα τουλάχιστον 24 χωρών, με υπουργεία και υπηρεσίες ασφαλείας ανάμεσά τους. Η Confiant, που δημοσίευσε παράλληλα δική της έρευνα, εντόπισε σύμφωνα με το Citizen Lab ενδείξεις εμφανίσεων και σε δίκτυα του αμερικανικού υπουργείου Άμυνας, του Διεθνούς Οργανισμού Ατομικής Ενέργειας και του Διεθνούς Ποινικού Δικαστηρίου. Μια εμφάνιση διαφήμισης δεν αποδεικνύει μόλυνση, και το Citizen Lab το τονίζει. Σημαίνει όμως, τουλάχιστον, ότι η Discover-Tech μπορούσε να δημιουργήσει προφίλ για αυτούς τους χρήστες.
Ένα πρόβλημα του συστήματος και όχι ενός παίκτη
Κάποιοι θα υποστηρίξουν ότι η ιδέα δεν είναι καινούρια, και έχουν δίκιο. Διαρροή εσωτερικών εγγράφων της Intellexa, που αναδείχθηκε από το Haaretz, το Inside Story και το Security Lab της Amnesty International, είχε ήδη περιγράψει τον Δεκέμβριο του 2025 ένα εργαλείο με το όνομα Aladdin, που μολύνει συσκευές με την απλή προβολή μιας διαφήμισης. Αυτό που προσθέτει το Citizen Lab είναι το δεύτερο μισό της απόδειξης: μια πραγματική επίθεση, καταγεγραμμένη σε πραγματικά δίκτυα, με ολόκληρη την αλυσίδα από τη διαφήμιση μέχρι το spyware.
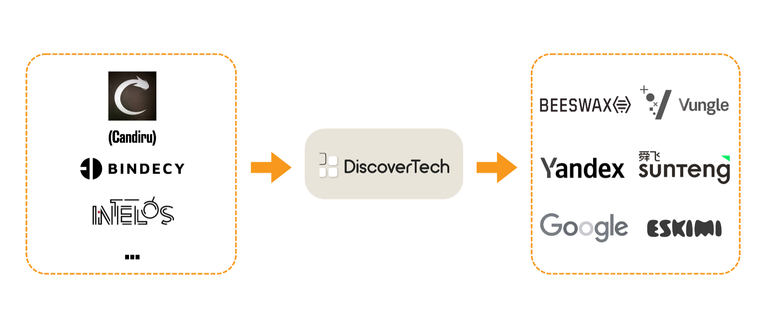
Οι πλατφόρμες αντέδρασαν μετά την αποκάλυψη. Η Google και η IAB Europe αφαίρεσαν την Discover-Tech από τα μητρώα τους στις αρχές Οκτωβρίου, και η Google, που συνεργάστηκε στην έρευνα, διέκοψε επίσης την πρόσβασή της στις πλατφόρμες της. Η Beeswax την αφαίρεσε από την πλατφόρμα αγοράς διαφημίσεων, η Vungle (Liftoff) πάγωσε την πρόσβασή της μέχρι να ολοκληρώσει έλεγχο και η Eskimi μπλόκαρε τους λογαριασμούς της. Άλλοι προμηθευτές δεν απάντησαν στο αίτημα του Citizen Lab μέσα στο χρονικό πλαίσιο που δόθηκε. Το ίδιο ισχύει για την Discover-Tech, τη Candiru, την Bindecy και την Intelos, που δεν απάντησαν στις επιστολές του Citizen Lab, ενώ η Discover-Tech δεν απάντησε ούτε στο αίτημα του TechCrunch. Το εργαστήριο υπόσχεται και δεύτερη αναφορά, για έναν ακόμη φορέα που ονομάζει DARK CARTOGRAPHER και χρησιμοποιούσε την ίδια υποδομή για να συνδέει διαφημιστικά αναγνωριστικά με αριθμούς τηλεφώνου. Ο Bill Marczak του Citizen Lab θεωρεί, σύμφωνα με το TechCrunch, ότι η Discover-Tech είναι μόνο η κορυφή του παγόβουνου. Η έκταση του φαινομένου μένει επίσης ανοιχτή, αφού τα δεδομένα προσφορών που αναλύθηκαν προέρχονται μόνο από το MyDSP και όχι από το Beeswax ή την Eskimi.
Η απάντηση των μηδέν byte
Για τα περισσότερα κινητά ή υπολογιστές που άνοιξαν μια εφαρμογή εκείνους τους μήνες, η απάντηση του διακομιστή ήταν ένα κενό αρχείο. Για λίγα, επιλεγμένα, ήταν κώδικας. Η διαφορά ανάμεσα στα δύο δεν φαινόταν ούτε στον χρήστη, ούτε στην εφαρμογή, ούτε, για έξι χρόνια, στους φορείς που πιστοποιούσαν την εταιρεία. Η Discover-Tech έχει πια βγει από τα μητρώα, όμως η αρχιτεκτονική που εκμεταλλεύτηκε, με δημοπρασίες σε κλάσματα του δευτερολέπτου, αναγνωριστικά ανά συσκευή και κώδικα που εκτελούν τρίτοι, παραμένει ίδια για κάθε διαφήμιση που εμφανίζεται απόψε σε οποιοδήποτε κινητό. Το ερώτημα που αφήνει η έρευνα δεν είναι ποια εταιρεία θα κλείσει την επόμενη φορά, αλλά ποιες άλλες απαντούν ήδη με τον ίδιο τρόπο.